
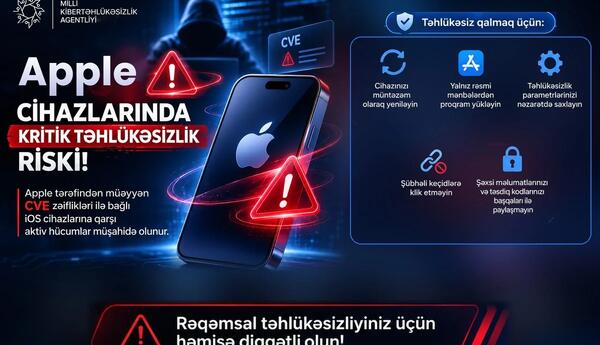
"Apple hesablarına əsas təhlükə texniki hücumdan çox sosial mühəndisliyə bağlıdır. Dələduzlar parolu sındırmaqdansa istifadəçini kod, parol və ya "Allow" düyməsinə basmağa inandırmağa çalışır. Milli Kibertəhlükəsizlik Agentliyin son xəbərdarlığı yenilənməmiş cihazlar üçün real riskdir, amma gündəlik istifadəçi üçün ən çox zərər verən hal hələ də fişinq və saxta zənglərdir".
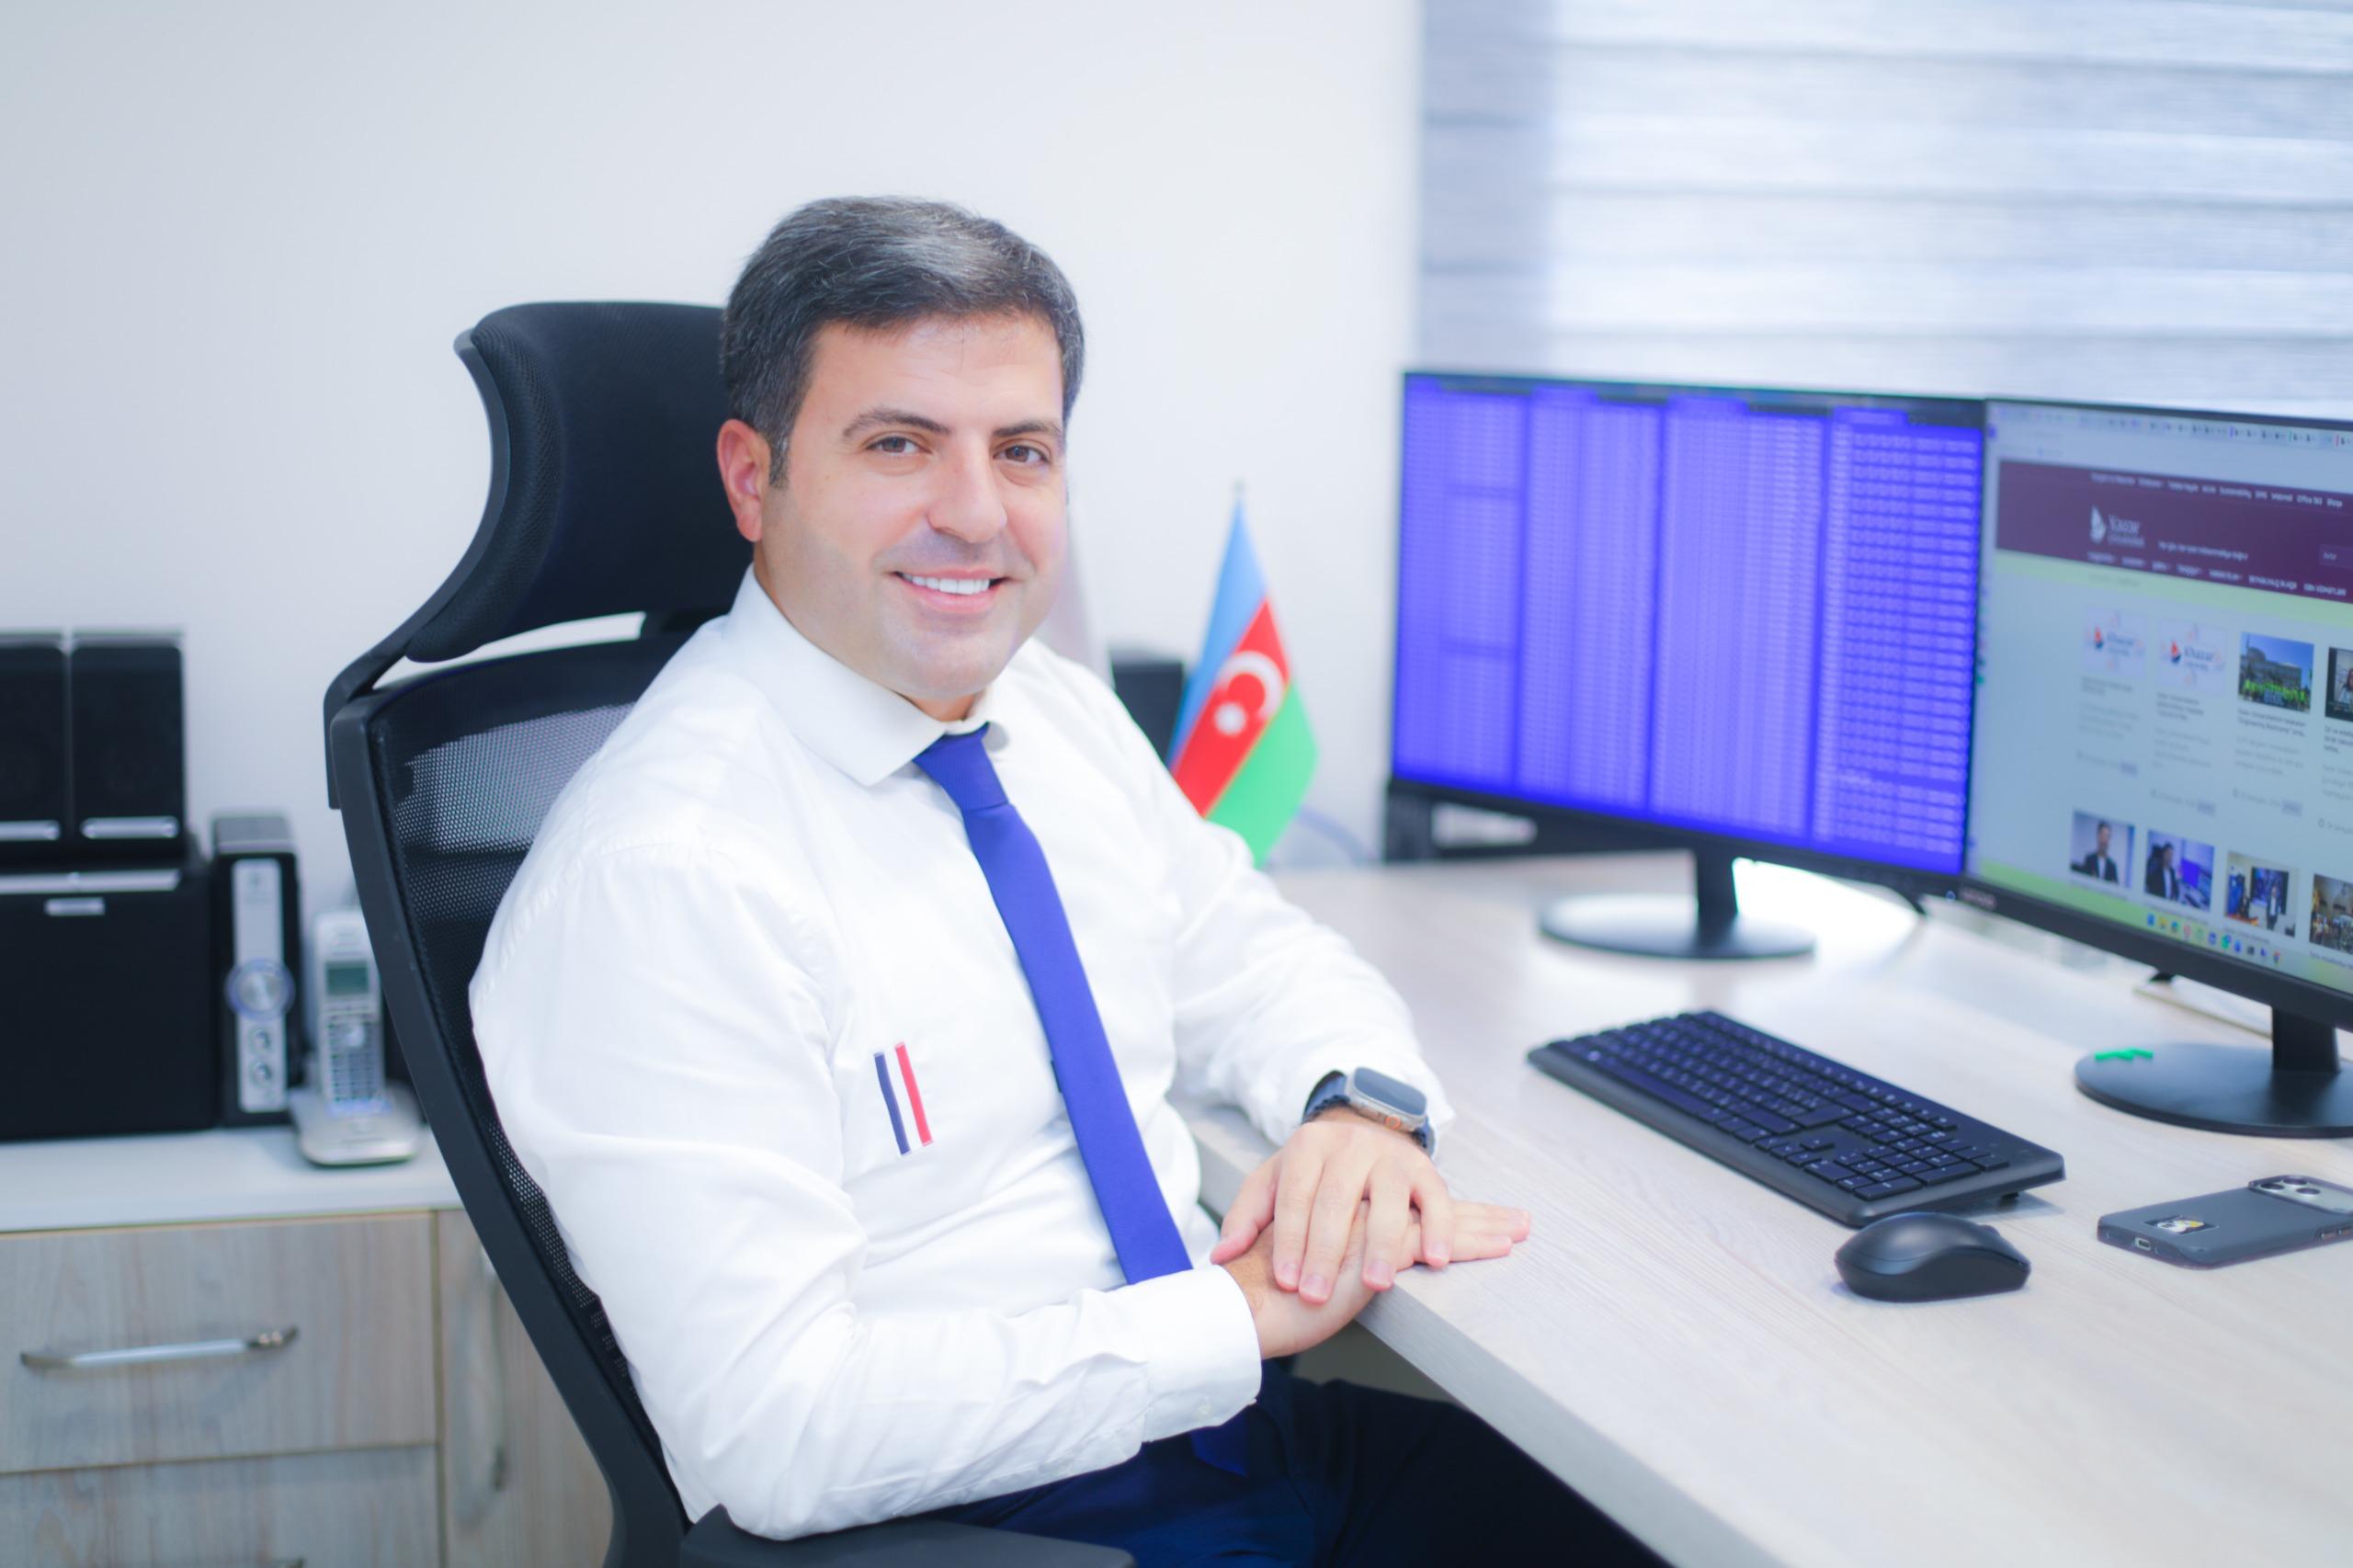
Bu sözləri SİA-ya açıqlamasında Azərbaycan Kibertəhlükəsizlik Təşkilatları Assosiasiyası" İctimai Birliyinin eksperti, Xəzər Universitetinin İT departament rəhbəri Fərid Musayev deyib.
Mütəxəssis bildirib ki, ən vacib tədbirlər:
1. Əməliyyat sistemini həmişə yeniləyin. Bu ən ucuz və ən təsirli tədbirdir. Yenilənməmiş cihazda həm zərərli fayl, həm də məlum boşluqlar riski artırır.
2. Advanced Data Protection-u aktivləşdirin və Recovery Key-i yazıb təhlükəsiz yerdə saxlayın. Hesab ələ keçirilsə belə, iCloud məlumatlarını oxumaq çətinləşir. Amma açarı itirsəniz, özünüz də məlumatlara çıxış itirə bilərsiniz.
3. Passkey-ə keçin. SMS kodu və parol fişinqə ən çox məruz qalan üsullardır. Passkey cihaza bağlıdır və saxta saytda işləmir, buna görə ən güclü seçimdir.
4. Stolen Device Protection-u aktivləşdirin. Əsas təhlükə oğurluq və ya itki zamanı ikinci dalğadır. Bu funksiya kritik dəyişikliklər üçün gözləmə müddəti tətbiq edir.
5. Mobil operatorunuzda PIN qoyun. Bu, az danışılan, amma vacib tədbirdir. SIM swap ilə dələduz nömrənizi köçürüb SMS kodlarını ələ keçirə bilər. Operator PIN-i bunu xeyli çətinləşdirir.
6. Apple ID-də etibarlı nömrə və cihazları müntəzəm yoxlayın. Tanımadığınız cihaz və ya nömrə görsəniz, dərhal silin və parolu dəyişin.
Həddindən artıq qiymətləndirilən risklərə baxaq.
- "72% compromised" və ya "məlumatlar 2 dəqiqəyə silinəcək" pəncərələri. Bunlar demək olar ki, həmişə reklamdır. Real təhlükə yaranmır, sadəcə pəncərəni bağlayın və heç bir şey daxil etməyin.
- Find My-ni söndürmək məsləhətdir düşüncəsi. Əksinə, Find My itki zamanı cihazı qorumaq üçün vacibdir. Problem onun saxta təsdiq sorğularıdır, xidmətin özü deyil.
Diqqətdən kənarda qalan risklər hansılardır?
- Ailə üzvləri və yaşlı istifadəçilər. Ən çox aldadılan qrup budur. Onlara sadə qayda öyrədin: "Apple heç vaxt zəng edib kod istəməz."
- Korporativ istifadəçilər. Şirkət cihazlarında Apple Business Manager və MDM ilə kimlik, cihaz və tətbiq siyasətini mərkəzləşdirin. Bu, sizin rolunuz üçün xüsusilə vacibdir.
- Gecikmiş yeniləmələr. Bir çox istifadəçi cihazı aylarla yeniləmir. Korporativ mühitdə bu, ən asan qapıdır.
Məhdudiyyətlər mövzusu.Bu qiymətləndirmə yalnız xəbər mənbələrinə və Apple-ın öz təlimatlarına əsaslanır. MKA-nın xəbərdarlığında təsirlənmiş konkret iOS/macOS versiyaları və boşluğun CVE nömrəsi göstərilməyib. Ona görə cihazlarınızı Apple-ın rəsmi security releases səhifəsi (support.apple.com/en-us/100100) ilə müqayisə etməyi tövsiyə edirəm.
Bir cümlə ilə nəticə: Ən güclü müdafiə texniki alətlərdən çox davranış qaydalarıdır: heç vaxt kod və parol paylaşmayın, sistemi yeniləyin və passkey ilə Advanced Data Protection-u birlikdə işlədin".
Bütün xəbərlər Facebook səhifəmizdə

 USD

 EUR

 GBP
 RUB